近期,中国多个省份多次发生用户访问请求异常跳转至博彩网站的事件,对广大人民的财产安全和正常上网权利造成了严重危害。经分析,攻击者利用中国境外自治域AS 402425,主要采取宣告虚假路由、篡改域名解析数据等手段进行攻击,危害范围广泛,特此公布有关调查情况,为全球相关国家、单位和广大网民有效发现和防范此类攻击提供借鉴。
一、网络攻击过程
(一)通过宣告虚假路由劫持流量。攻击者在互联网路由注册库注册虚假源地址前缀和虚假自治域集合,利用其控制的自治域发布虚假源地址前缀和虚假短路径,对中国境内部分流量进行劫持。
(二)篡改劫持流量中的DNS解析数据。攻击者劫持流量后,对其中的DNS解析数据进行篡改,主要有两种手法:一是将DNS解析值直接修改为博彩网站地址;二是将DNS解析值指向恶意DNS服务器地址,用户向恶意DNS服务器请求域名解析时会返回博彩网站地址。
二、网络攻击定位
通过技术测量,确认域名篡改发生在中国境外自治域AS 402425内。该自治域由美国公司QOREXALABS于2026年4月9日在美洲互联网号码注册管理机构ARIN注册,该公司官网显示其经营比特币相关业务。
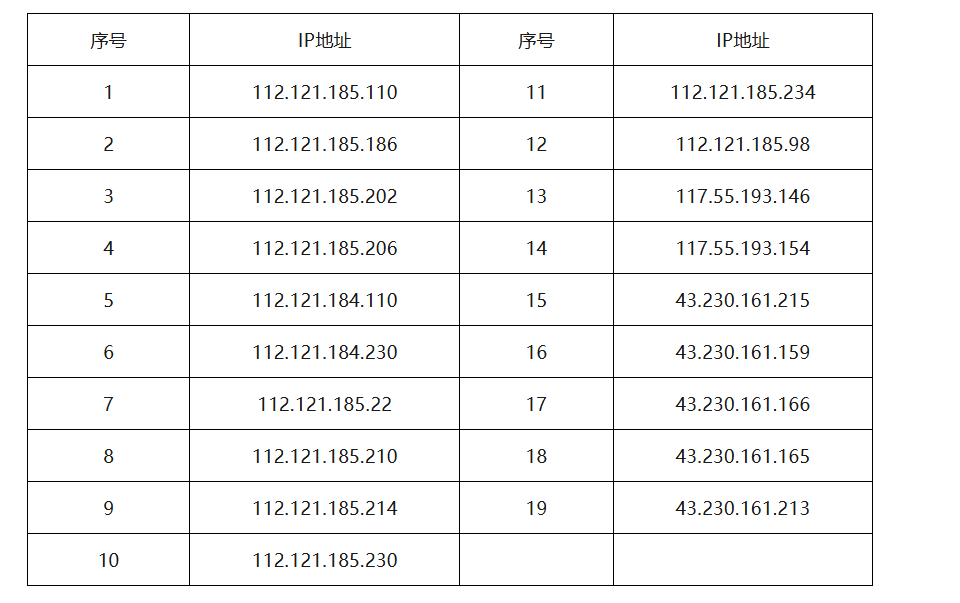
三、域名篡改后指向的部分恶意IP地址
四、防范建议
建议全球相关国家、单位强化风险意识,及时开展排查处置,重点做好以下防范工作:
(1)地区互联网注册机构、IP地址交易平台等互联网号码资源相关机构应及时核查并注销AS 402425等恶意AS资源。
(2)网络运营商应在边界路由设备配置路由过滤策略,对路由宣告进行校验,拒绝接收并删除包含AS 402425的恶意路由。
(3)互联网平台应加强监测核心业务域名解析IP变化、DNS应答报文异常、路由路径异常变更等,及时发现劫持行为。一旦确认发生劫持事件,及时向上游运营商申告,要求处置异常路由宣告,切断劫持链路。
建议广大网民强化风险意识,加强安全防范,避免不必要的经济损失,具体包括:
(1)使用经过验证的可信公共 DNS 服务,避免使用来源不明的 DNS服务。
(2)出现页面跳转恶意网站时,不要点击页面内任何按钮、链接,不要下载页面提供的程序,立刻关闭网页,并及时清理浏览器缓存。
(3)保持终端操作系统、浏览器更新至最新版本,开启系统安全防护软件,防范跳转页面附带的恶意脚本、钓鱼等攻击。
来源:“国家互联网应急中心CNCERT”微信公号
相关阅读 换一换
-
重庆巫溪黑熊出没咬伤一老人?当地回应:老人主动攻击引发,系抓伤并非咬伤
大象新闻
-
注意防范!河南多地发布大风蓝色预警
10月20日,大象新闻从气象部门了解到,河南多地发布大风蓝色预警信号,提醒广大人民群众注意防范。
-
外交部提醒赴法国中国公民加强安全防范
近日,法国巴黎、马赛、里昂等数十个大中城市爆发大规模游行示威,发生暴力事件和警民冲突。 外交部和中国驻法国使领馆再次提醒赴法中国公民提高风险意识,密切关注当地形势,加强安全防范,避免前往游行示威区域,遇突发紧急情况及时报警并联系中国驻法使领
-
双预警齐发!安徽河南等地可能发生山洪灾害 注意防范
水利部和中国气象局10月18日18时联合发布蓝色山洪灾害气象预警: 预计,10月18日20时至19日20时,安徽南部、河南南部、湖北东北部和西南部、重庆东南部、贵州北部等地局地可能发生山洪灾害(蓝色预警)。其他地区也可能因局地短历时强降水引
-
黄牛在无票源情况下恶意炒作!人民日报评演唱会门票被炒至25万
近日,某明星演唱会门票被炒至25万元,引发热议。虽然售票平台随后澄清,该天价票是黄牛在无票源情况下恶意炒作,但随着演艺市场火热,黄牛加价代抢热门演唱会门票、高价售卖所谓的“内场票”等现象屡见不鲜。有些黄牛票票价高出原票价数倍,动辄上万元。
-
超强厄尔尼诺来了,今年秋冬季大气污染会更严重吗?这些防范措施更有效
日前,“超强厄尔尼诺已形成”的话题冲上了热搜。一次“东部型超强厄尔尼诺事件”已于9月正式形成。此次事件发展速度快、强度强,预计将成为有系统性监测以来的最强厄尔尼诺事件。“厄尔尼诺”是指赤道中东太平洋海域海水温度异常升高、影响大气环流的一种气
-
多地暴雨大暴雨 中央气象台三预警齐发 请注意防范
预计,10月17日08时至18日08时,内蒙古中东部、黑龙江西南部、吉林西部、辽宁大部、河北中北部、北京、天津、山西东北部、山东中东部和南部、河南东部和南部、安徽北部、江苏北部、湖北中东部和南部、湖南北部、重庆北部等地部分地区有大到暴雨,其中,山东西南部、辽宁南部局地有大暴雨(100~150毫米)。上述部分地区伴有短时强降水(最大小时降雨量20~50毫米,局地可超过70毫米),局地有雷暴大风等强对流天气。
-
防范非法金融 国寿守护夕阳平安
(映象网讯 映象网记者 尚海东) 为切实筑牢老年群体金融安全防线,有效防范养老领域非法集资风险,守护好老年人“钱袋子”,10月16日上午,中国人寿寿险固始支公司联合固始金融监管支局走进固始县上善护理养老院,开展“防范非法金融守护夕阳平
-
普京:将对乌攻击俄能源和物流设施作出回应
普京:将对乌攻击俄能源和物流设施作出回应
-
大麦回应肖战演唱会“天价票”:系黄牛在无任何票源情况下的恶意炒作
大麦APP15日就《2026肖战“出口 · 我们”巡回演唱会-南京站》开票后出现的“天价票”传闻作出回应,明确表示相关网络信息为黄牛在无任何票源情况下的恶意炒作,大麦强烈抵制并已将相关线索提交有关部门